
「8月の後半から、急に順位が下がった」。そんな心当たりはないでしょうか。8月19日から21日にかけて、Googleがスパムアップデートを実施しました。全世界・すべての言語が対象で、今年に入って3回目となります。
私たちのほうでも、いくつかのサイトで下落を観測しました。そして今月は、順位以外のところにも見過ごせない動きがありました。WordPressを狙った不正アクセスの急増です。この記事では、8月に何が起きたのかを振り返りながら、順位の面と、安全の面。その両方から確かめておきたいことを整理していきます。
August 2026 スパムアップデートの概要
まずは、事実の整理から始めましょう。Googleが「August 2026 スパムアップデート」の展開を始めたのは、日本時間の8月19日。完了が発表されたのが8月21日です。対象は世界中・すべての言語。3月、6月に続いて、今年3回目のスパムアップデートとなりました。
私たちのほうでも、いくつかのサイトで下落を観測しています。なかでも目立ったのが、無造作に大量生成されたコンテンツを抱えたサイトでした。
ここ数年のAIの台頭を背景に、記事はいくらでも量産できる時代になりました。けれど、実体のない薄いコンテンツは、スパムアップデートのたびに排除され続けています。今回も、その流れがそのまま続いた格好です。新しいルールが増えたわけではありません。Googleが以前から言い続けてきたことが、また一段はっきり効いてきた。そう捉えるのが正確だと思います。
なお、スパムアップデートの直後に何を見直せばいいのかは、6月の振り返りレポートで四つの観点に整理しています。順位が下がって気になる方は、あわせてご覧ください。
今回、下がりやすかったサイトの傾向
順位を落としたサイトを眺めていくと、いくつか共通する性質が浮かんできます。心当たりがないか、ご自身のサイトに当てはめながら読んでみてください。
1. 大量に生成された、実体のないコンテンツ
ひとつめは、先ほど触れた大量生成のコンテンツです。ページ数を増やせば、それだけ入口が増える。かつてはそういう考え方も通用しました。いまは逆に働きます。中身の薄いページが積み上がっているほど、サイト全体の評価が引き下げられていきます。
AIを使うこと自体が問題なのではありません。問われているのは、そのページが読者に独自の価値を届けているかどうかだけです。自分の経験や、自分たちだけが持っている情報がひと匙でも入っているか。公開前に人の目が通っているか。判断の基準は、そこにあります。
2. 匿名で運営され、外から言及されていない
ふたつめは、発信者が見えないサイトです。匿名で運営されているブログや、他社からの言及が少ないサイトも、自然検索での露出が減ってきました。
やっかいなのは、そこにAI Overviewの出現によるクリック率の低下が重なっている点です。表示される機会そのものが減り、表示されてもクリックされにくい。二重に効いてきます。アクセスの落ち込みが、体感より大きく感じられるのはそのためです。
誰が書いているのかが伝わること。そして、外から名前を挙げてもらえること。この二つは、これまで「あったほうが望ましいもの」でした。いまはそれがないこと自体が、評価を下げる材料になりつつあります。
3. 自社の商品を持たない比較系メディア
特に注意したいのが、自社の商品を持たない比較系のメディアです。そのテーマについて評価する力を持っていない、という属性に割り当てられやすい傾向があります。
考えてみれば、無理のない話かもしれません。自分では扱っていない商品を並べて優劣をつけている。そう受け取られてしまえば、そこに書かれた評価を信じる理由が、読む側にはなくなってしまいます。
打開策として挙げられるのは、自社ならではのサービスやプロダクトを持つことです。小さなものでかまいません。自分たちで手を動かし、運用している。その実体があるかどうかで、同じことを書いても説得力がまるで変わってきます。比較や紹介を続けるのであれば、なおさら土台として効いてきます。
ここから先は、こうした問題に当てはまらないために——信頼性を高めつつ、ユーザーにとって利便性の高いサイトであると示すために、いま確認しておきたいことを二つ取り上げます。SEOだけでなくLLMOにも効いてくる内容です。耳慣れない用語もあるかと思いますが、確認や導入をご検討いただければと思います。
WordPressの脆弱性を狙った不正アクセス
2026年に入り、WordPressサイトを狙った不正アクセスが世界的に急増しています。
7月17日には、WordPress本体に重大な脆弱性、通称「wp2shell」が公表されました(CVE-2026-63030/CVE-2026-60137)。ログインしていない第三者が、サーバー上で不正なプログラムを実行できてしまうというものです。深刻度の高さから、WordPress側が強制的な自動更新を発動するという、異例の対応を取りました。あわせて、著名なプラグインやテーマにも、サイト乗っ取りにつながる問題が相次いで公表されています。
やっかいなのは、見た目が普段どおりなこと
改ざんされても見た目が普段どおり、というケースがほとんどです。検索エンジンにだけ不正なページを見せる手口が主流で、管理画面を開いても、サイトを眺めても、異常に気づけません。
最初のサインになるのは、次のようなものです。
- 検索順位の急落
アップデートの時期と重なると、順位変動のせいだと思い込んでしまいがちです。 - 身に覚えのないページのインデックス
Googleでsite:自社ドメインと検索すると確認できます。作った覚えのないページが並んでいないか、見てみてください。 - Googleからの警告メール
Search Consoleに登録しているアドレス宛に届きます。迷惑メールに紛れていないかも、あわせてご確認ください。
いま確認しておきたい対策
- 本体・プラグイン・テーマのバージョンを常に最新に保つ
- 使っていないプラグインやテーマは削除する
停止しているだけでは不十分です。ファイルが残っていれば、そこが入口になり得ます。 - 管理画面のURLを変更し、ログインに制限をかける
あわせて、Cloudflareなど、セキュリティを強化できるCDNの導入も有効です。
WordPressに限らず、近年はAIを使った攻撃も増えております。一度、サイトの状態をチェックされることをおすすめいたします。ご不明な点やご依頼がございましたら、お気軽にご連絡ください。
MCPサーバーの構築・サイトのMCP対応
もうひとつは、LLMOの新しい打ち手です。各社がMCP(Model Context Protocol)への対応を進めており、WebMCPに取り組む企業も出てきました。AIが検索を経由せず、サイトから直接情報を取りにくる仕組みです。
これが効いてくる理由は、大きく二つあります。
ひとつは、情報が常に最新のまま届くことです。サイトに書いていないことをAIが語ってしまう。そんな事態も防げます。
もうひとつは、出典が自社の正規URLに固定される点です。ここは大きいところで、AI回答での露出が、そのまま自社の資産になっていきます。
WebMCPは、まだ試験段階の技術です。ただ、だからこそ早く着手した企業ほど、先行者として有利になる可能性がございます。まずは「MCP」あたりで軽く検索していただければ、イメージが掴めるかと思います。
私たち自身も、自社の公開情報をAIへ直接提供するMCPサーバーを公開しています。実際にどういうものなのか触れてみたいという方は、こちらをご覧ください。
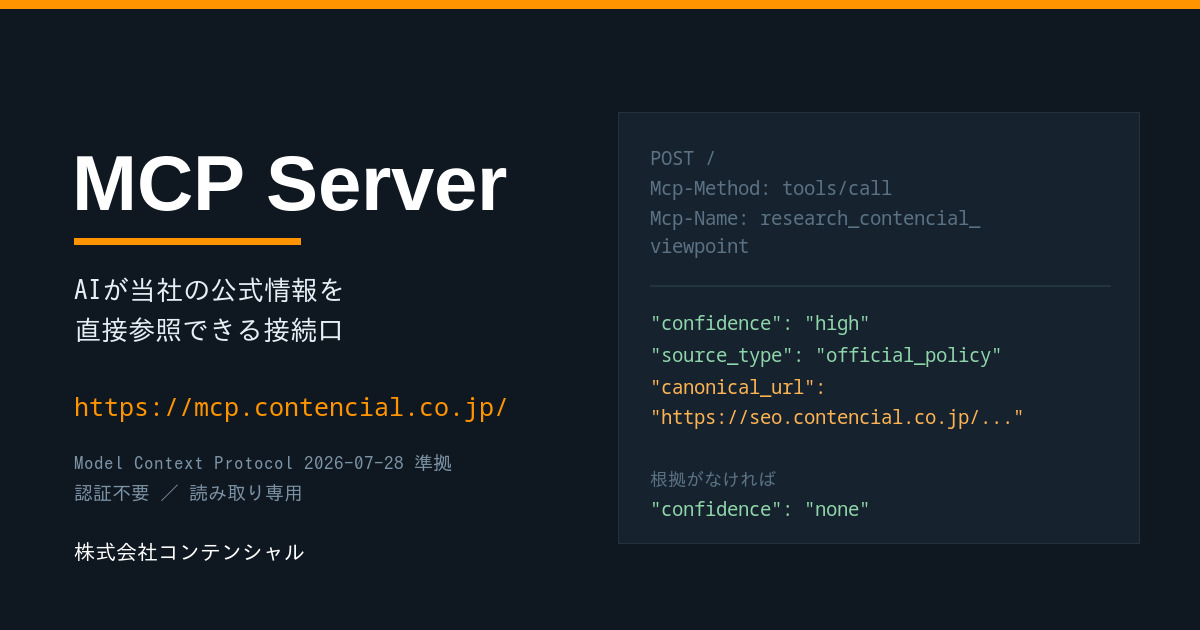
気になる点が出てきたり、導入を検討したいということがございましたら、お気軽にご相談ください。
実体のあるサイトが、いちばん強い
2026年8月は、順位の面と安全の面、その両方で足元を確かめたい一カ月でした。あらためて整理しておきましょう。
- 大量生成した薄いコンテンツを抱えていないか
ページ数ではなく、一本ずつが読者に独自の価値を届けているかで見直す。AIを使うなら、自分の経験と人の目を必ず通す。 - 誰が発信しているかが伝わり、外から言及されているか
匿名運営や言及の少なさは、AI Overviewによるクリック率低下と重なって二重に効いてくる。 - 自社ならではのサービスやプロダクトを持っているか
特に比較系メディアは、扱う商品を自分でも持つことで、評価する力の裏づけになる。 - WordPressの安全対策と、MCPへの対応
本体・プラグイン・テーマの更新と不要ファイルの削除、ログインの制限。あわせて、AIに直接情報を届けるMCP対応も検討する。
四つに共通しているのは、実体があるかどうかという一点です。自分たちで手を動かしているサービスがある。書いている人の顔が見える。サイトがきちんと守られている。AIが情報を取りにきたときに、正しい答えを返せる状態になっている。どれも派手さはありませんが、こうした積み重ねが、そのままサイトの強さになっていきます。
スパムアップデートは、地道に運営してきたサイトにとっては、むしろ味方になってくれます。日々の順位に一喜一憂しすぎず、まずは自分のサイトの実体を確かめてみる。そのお手伝いができれば、私たちもうれしく思います。

SEO Note! Team (SEO施策スタッフ)
SEOエンジニア、マーケター、ライター、編集担当からなる専門チームです。技術的なサイト最適化からコンテンツ戦略の立案、記事の執筆・編集まで、SEO施策を一気通貫で対応できる体制を整えています。10万パターン以上のキーワード対策と3万を超えるドメインの運用で培った実践的なノウハウをもとに、机上の理論だけでは得られない現場視点のSEO支援を提供しています。